星期四 · 2026年11月19日
13:26:02

作者:昆布布 更新时间:2026-11-19 13:14
2026年11月16日,VitalikButerin在X上写下了一句让以太坊抗量子叙事陡然提速的话:“过去几周,我从认为leanPCS完全是胡扯,变成了一个彻底的拥趸。”触发这场态度反转的,是一个被体积卡住的技术困局:今天以太坊的ECDSA签名只有65字节,而量子安全哈希签名会膨胀到1至6KB,STARK形式的零知识证明甚至可能达到128KB——Vitalik的原话是,把这些直接放到链上“不可持续”。2026年11月16日,VitalikButerin在X上写下了一句让以太坊抗量子叙事陡然提速的话:“过去几周,我从认为leanPCS完全是胡扯,变成了一个彻底的拥趸。”触发这场态度反转的,是一个被体积卡住的技术困局:今天以太坊的ECDSA签名只有65字节,而量子安全哈希签名会膨胀到1至6KB,STARK形式的零知识证明甚至可能达到128KB——Vitalik的原话是,把这些直接放到链上“不可持续”。leanPCS配合EIP-8288给出的解法,是在交易进入区块之前,就把海量子子安全签名和证明递归聚合成一个紧凑的主证明,链上只留下几十字节的声明哈希。也正因如此,原本被框在2029年附近的量子抵抗时间表,第一次有了“比任何人预期都更快”的叙事空间。下面,小编将为大家拆解leanPCS到底解决了什么、为什么Vitalik从怀疑者变成支持者,以及这条“快车道”距离真正落地还差几步。
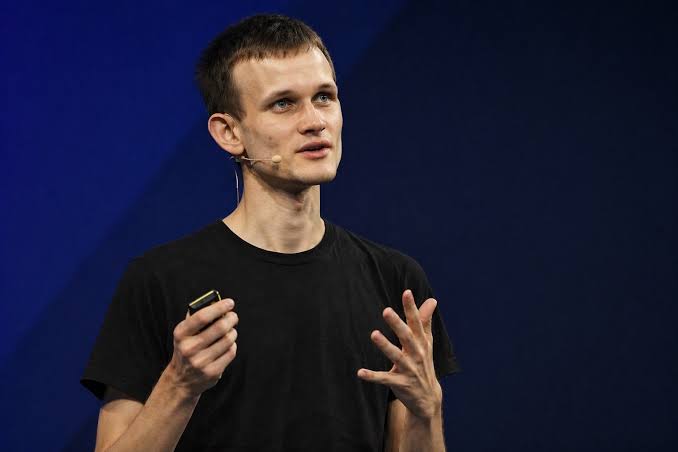
维塔利克·布特林因近期针对更高效加密原语和协议升级路径的研究,对加速以太坊转向抗量子密码学持越来越乐观的态度。
区块链依赖非对称加密来保障用户资金、验证交易,并确保只有私钥的合法拥有者才能授权转帐。目前标准网络如以太坊使用ECDSA(椭圆曲线数字签名算法)secp256k1进行交易签名。尽管这些加密原语对古典电脑具有计算安全性,但面对具备足够量子比特规模与错误校正能力并运行肖尔算法的量子电脑时,仍存在脆弱性。
一台足够先进的量子电脑可以从公开暴露的公钥中推导出私钥。由于区块链地址通常在发出交易时会暴露公钥,或在历史账本状态中保持公钥暴露,一个没有保护的网络将面临账本严重受损的风险。因此,内核开发者和研究人员已优先寻找升级路径,以在量子硬件达成密码学相关里程碑之前保护协议。
历史上,将主要的智能合约平台转换为抗量子算法被视为一项需要数十年的工程挑战。后量子密码学(PQC)的替代方案,例如基于格或有状态哈希签名方案,传统上存在签名体积庞大、验证燃气成本高昂以及密钥管理复杂等问题,可能导致区块链状态膨胀。
近期的理论突破与模块化协议设计已改变了这一观点。对简洁零知识证明、基于STARK的累加器以及优化基于哈希的签名架构的研究表明,以太坊可以逐步吸收抗量子升级。开发者无需一次性强制进行庞大且全网范围的密码学改造,而是可以部署局部协议组件与帐户抽象层,逐步淘汰易受攻击的签名方案,同时不损害吞吐量或去中心化特性。
升级以太坊规模的去中心化网络需要谨慎协调、向后兼容性规划以及多年的测试阶段。过渡策略依赖于几个基础支柱:
下表总结了正在评估的量子后迁移主要密码学方法:
| 密码学原语 | 安全基础 | 主要优势 | 主要缺点 |
| ECDSA(目前) | 椭圆曲线 | 快速、紧凑的签名 | 易受量子硬件上 Shor 算法的攻击 |
| 基于晶格的加密货币 | 最短矢量问题 | 速度与体积的完美平衡 | 复杂的数学假设,更新的安全记录 |
| 基于哈希的签名 | 哈希函数安全性 | 最小的密码学假设 | 较大的签名大小、严格的状态管理需求 |
对于日常参与者和去中心化应用进程(dApp)开发者而言,矢量子安全的转变将通过协议升级和钱包软件更新在背后进行。用户在第一天不一定需要手动重新架构资金,因为帐户抽象框架将促进无缝的迁移路径。
然而,智能合约开发者必须留意长期协议升级对气体经济、签名验证操作码和数据可用性结构的影响。随着以太坊集成更先进的密码学原语,零知识应用进程和安全密钥管理的工具将持续成熟,在商业市场出现未来计算威胁之前,提供坚实的防护。
以太坊路线图加速迈矢量子安全,标志着区块链工程的一个关键转折点。过去被视为遥远且难以克服的扩展与密码学障碍,如今正通过模块化协议设计、帐户抽象和高效的零知识架构加以解决。通过主动应对量子脆弱性,该网络旨在确保长期韧性,保障用户资产和去中心化基础设施免受未来技术范式威胁。
1、量子电脑何时会对以太坊构成实际威胁?
大多数密码学家和量子物理学家估计,能够破解256位椭圆曲线加密的量子电脑仍需数年甚至数十年才会出现。然而,由于迁移需要耗费大量时间,因此积极的规划已展开。
2、一般用户是否需要采取行动来保护资金?
在大多数建议的升级路径中,钱包提供商和帐户抽象标准将处理过渡机制。用户可能会被提示更新钱包设置,或将资金迁移至配备抗量子签名验证的智能合约帐户。
3、为何后量子密码学签名更难处理?
后量子替代方案通常需要比传统椭圆曲线方案大得多的公钥和签名数据大小,这会增加存储需求、网络带宽消耗以及区块链上的验证燃气成本。
4、其他区块链网络是否也在为量子安全做准备?
是的,多个一层协议和研究团队正在积极监控美国国家标准与技术研究院(NIST)的后量子密码学标准,并试验模块化升级框架。
5、此升级会否导致现有的智能合约失效?
内核协议开发者在设计升级时,会严格考虑向后兼容性或分阶段迁移计划,以避免破坏现有的去中心化应用进程,尽管所有特定协议层面的变更都会在主网部署前经过严格的测试网仿真。
到此这篇关于以太坊抗量子时间表为何提前:Vitalik看好ZK聚合与模块化升级路径的文章就介绍到这了,更多相关以太坊抗量子升级提速内容请搜索中币网以前的文章或继续浏览下面的相关文章。
复制本文链接
资讯文章中币网所有,未经允许不得转载。


以太坊是区块链2.0代表,也是智能合约与DeFi、NFT生态的底层基础设施。本专题收录多篇入门科普文章,从以太坊起源与核心机制讲起,详解智能合约工作原理、基础交易常识、链上生态应用,同时整理以太坊历年价格行情与行业重大事件,为新手提供完整、系统的以太坊学习指南。
新闻 · 2026-11-19 11:39
新闻 · 2026-11-18 13:28
新闻 · 2026-11-18 13:18
新闻 · 2026-11-18 11:40
新闻 · 2026-11-16 16:07
新闻 · 2026-11-14 15:38
新闻 · 2026-11-14 13:32
新闻 · 2026-11-14 10:58
新闻 · 2026-11-14 09:50
新闻 · 2026-11-12 13:55