星期五 · 2026年11月13日
22:33:51
作者:区块团子 更新时间:2026-11-13 16:33
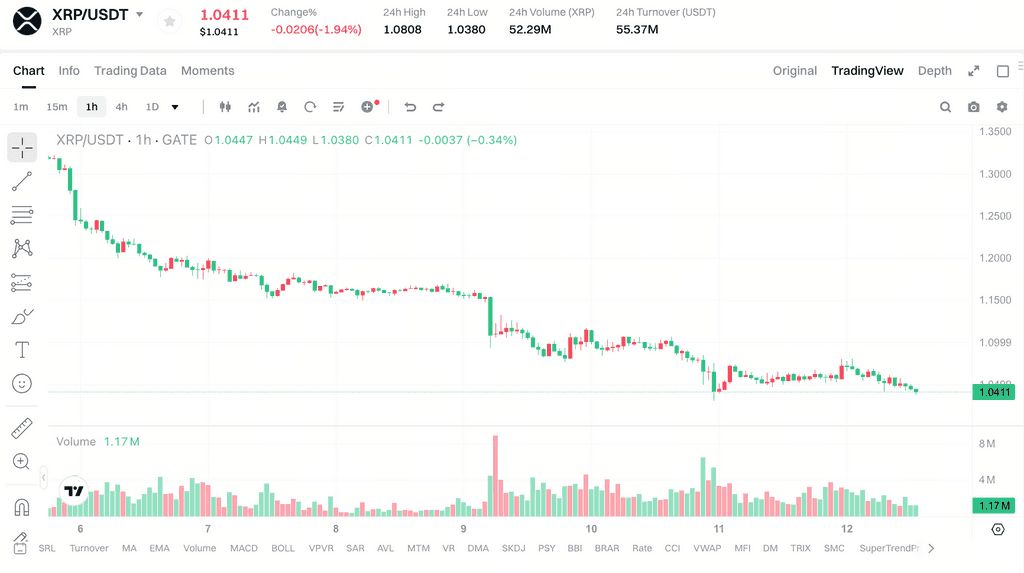
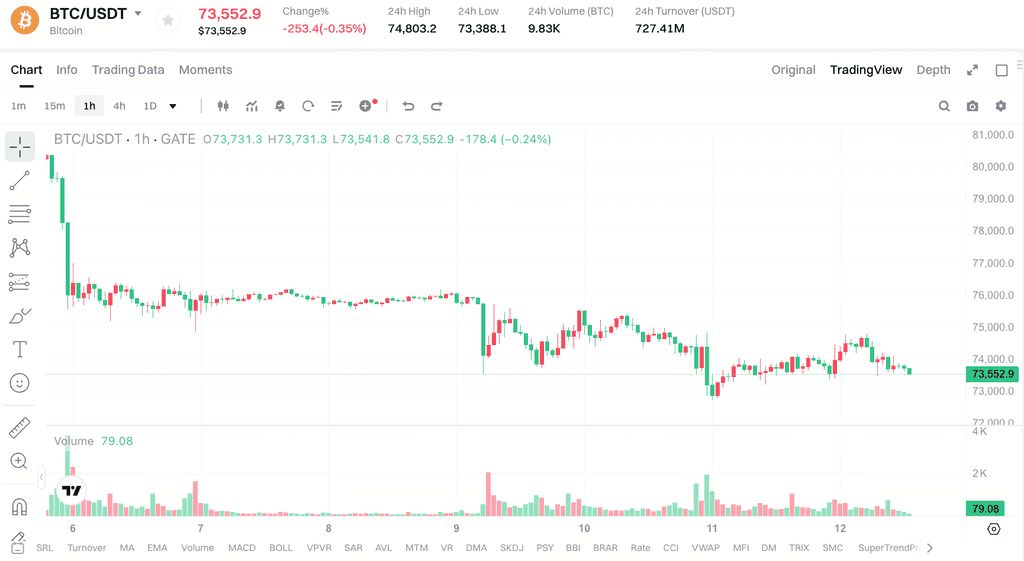
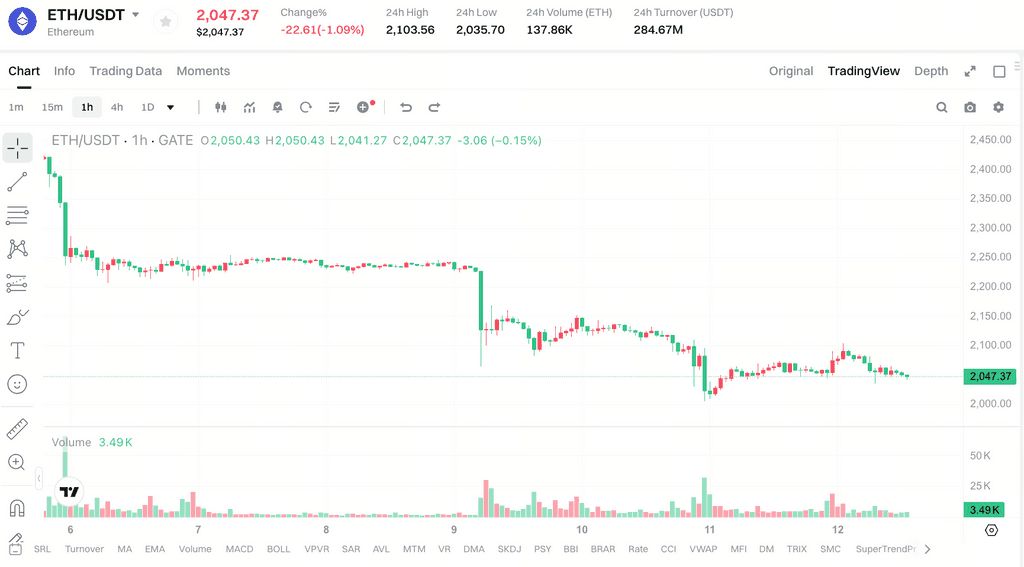
比特币24小时跌0.35%,以太坊跌1.09%,XRP跌1.94%。盘面数字每天占据头条,但另一条时间线正在以年为尺度推进:足够强的量子计算机运行Shor算法,理论上可以从一笔已广播交易的公钥反推出私钥。XRPLedger基金会的设计文档写得更直接——任何发送过支付的账户,包括交易所钱包,公钥都已暴露。冷钱包和频繁交易的活跃地址,暴露面并不相同。比特币24小时跌0.35%,以太坊跌1.09%,XRP跌1.94%。盘面数字每天占据头条,但另一条时间线正在以年为尺度推进:足够强的量子计算机运行Shor算法,理论上可以从一笔已广播交易的公钥反推出私钥。XRPLedger基金会的设计文档写得更直接——任何发送过支付的账户,包括交易所钱包,公钥都已暴露。冷钱包和频繁交易的活跃地址,暴露面并不相同。比特币、以太坊、XRP在2026年给出了三种不同的抗量子路径,各自伴随新的工程取舍。下面,小编将为大家带来三大链抗量子方案解析。
2026年11月,XRPLedger基金会在其2027年协议路线图中公布了一套抗量子账户设计。内核机制是:账户所有者可以添加一把基于ML-DSA-44的抗量子签名密钥,该方案已于2024年获美国国家标准与技术研究院(NIST)批准,随后关闭原有的椭圆曲线密钥,从而切断攻击者可能利用的路径。迁移被设计为自愿加入,基础交易费用保持不变。
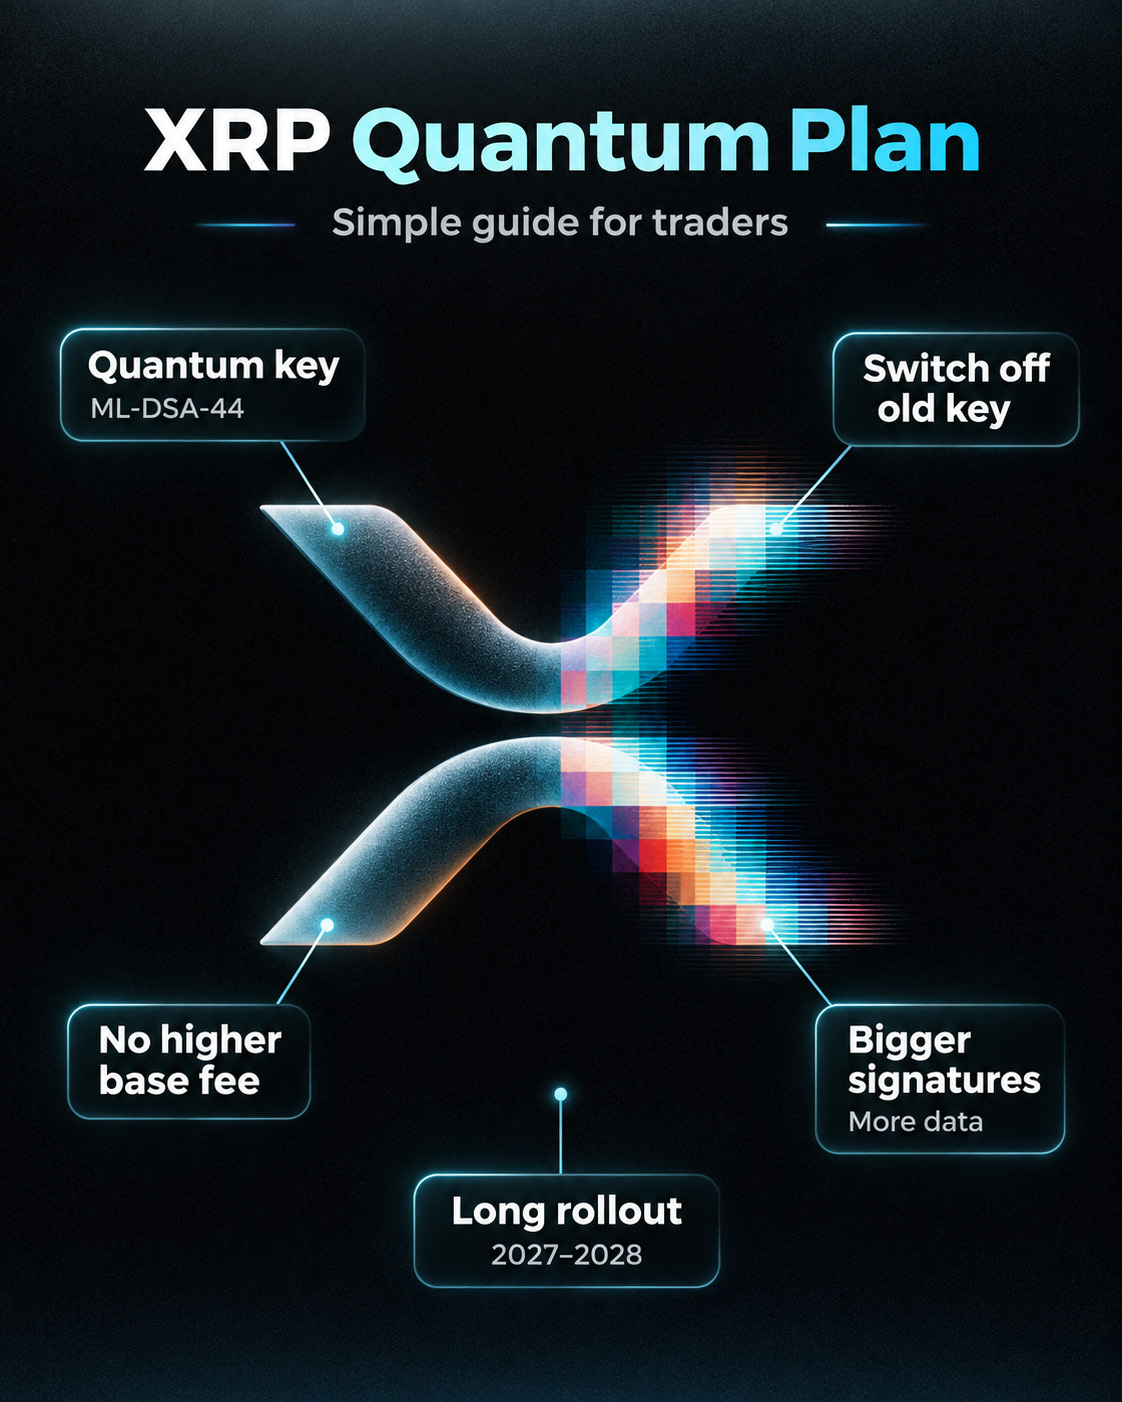
来源:XRPLedger基金会
这套设计的代价以另一种方式呈现。抗量子密钥与签名合计占用3,732字节,而XRPLedger上一笔普通支付仅占用105字节;考虑历史记录和数据库开销后,每笔受保护支付的存储量估算约为5,331字节,基准场景下为1,704字节。由于XRPLedger的基础费用被销毁而非支付给验证者,额外存储负担完全落在节点运营者一侧,节点没有添加收入来覆盖这部分成本。
审计预算同样可以量化。路线图仅为该项修正案的审查与审计预留了21.5万至25.5万美元,外加640小时开发时间;迁移研究计划于2027年上半年开展,开发和审计则可能落在2027年底或2028年。开发者目前仍需修复Python原型与服务器、JavaScript版本之间可能生成不同密钥的不匹配问题。
对这一路径的合理评估是:XRP在费用结构上对终端用户友好,但将成本转嫁给了维持网络运行的验证者群体。验证者是否愿意在没有直接补偿的情况下承担持续增长的存储开销,是一个尚未经过主网验证的治理变量。
比特币的量子安全策略呈现出更强的路径依赖特征。BIP-360于2026年2月合并进入比特币改进提案仓库,提出名为“Pay-to-Merkle-Root”(P2MR)的新输出类型:在保留Taproot脚本可升级性的同时隐藏公钥,消除公钥在链上直接暴露的量子脆弱路径。该提案被设计为向后兼容的软分叉,未升级节点会忽略新输出类型。但截至2026年下半年,它在主链上仍处于非活跃状态。
BIP-360联合作者EthanHeilman给出的时间估计比许多路线图更为保守:即使从明天开始迁移,比特币网络全面实现抗量子安全预计需要约七年,前提是各方对路线图达成共识;提案本身需要约两年半完成代码审查与测试,随后钱包、托管方、闪电网络节点和资金管理软件各自需要数年升级。
他同时指出一个容易被忽略的边界:BIP-360只能防御长期攻击,例如针对长期静默地址的公钥推导,无法防御交易广播期间的短时攻击;后者需要在tapscript中直接引入后量子签名算法,而后量子签名体积比现有方案大10至100倍,可能迫使比特币在见证折扣、区块空间或零知识压缩之间做出取舍。
比特币路径的代价不在于技术方向缺失,而在于协调成本。一个以最小共识干预为设计哲学的货币网络,在面临需要全网协调的密码学迁移时,其审慎本身既是安全优势,也是时间成本。
以太坊基金会于2026年1月组建了专门的后量子团队,随后将后量子保护纳入“精简以太坊”(LeanEthereum)路线图。
官方目标是在2029年年底前让主网在共识层、执行层和数据层全面具备抗量子能力,时间安排与Google、Cloudflare、Microsoft提出的2029年转换目标基本对齐。
基金会同时将“Q-day”最早可能在2030年出现作为规划假设,并明确至少在2027年1月前不调整时间表,此后引入外部专家重新评估。
技术方案的内核是用基于哈希的签名方案leanXMSS替代验证者当前使用的BLS签名。哈希函数在量子计算下会被削弱,但不会被Shor算法直接破解,因此被视为更适合后量子环境的原语。
困难在于签名体积:leanXMSS签名约为3,000字节,而BLS签名仅为96字节;直接替换会使每个时隙的数据量显着膨胀。以太坊的应对是引入一个最小零知识虚拟机leanVM,将大量哈希签名聚合压缩约250倍,在维持验证者签名聚合效率的同时换取后量子安全性。
这一路径的工程复杂度远高于添加一种可选输出类型,但它回应了一个更根本的问题:共识层本身的签名聚合机制如果存在量子脆弱性,仅修补用户交易输出并不足以保护网络。
代价是更长的开发周期和更强的生态协调需求——钱包、应用和用户迁移到新签名方案的时间,可能长于基础层升级本身。
在比特币和以太坊仍在路线图阶段推进时,Algorand已经将部分后量子能力推入主网运行。自2022年起,Algorand使用Falcon签名生成状态证明,使历史区块数据的认证具备抗量子属性;2025年11月,首笔由Falcon签名授权的后量子交易在主网上链,通过账户抽象实现。
截至2026年9月,Algorand主网上已完成超过50万笔后量子签名交易,其协议发布计划在2026年第三季度为后量子账户提供原生支持。不过,标准Algorand账户仍使用Ed25519签名,后量子保护尚未覆盖全部账户类型。
Solana方向上,WinternitzVault由开发工作室Blueshift推出,采用Winternitz一次性签名(WOTS)存储资金:每笔交易生成新的加密密钥,基于哈希的签名结构对Shor算法具有抗性。但该方案属于Solana内核客户端之外的独立构造,并非全网范围的协议级迁移。
这两条链的经验提供了一个校准参照:后量子密码学在区块链上的实际部署是可行的,但“可行”与“全网覆盖”之间存在显着距离。Algorand用了约四年时间从状态证明推进到账户层面的原生支持,且尚未完成共识机制的后量子替换。
将以上路径并置,三个结构性约束浮现出来,它们比“哪条链技术更先进”的叙事更值得跟踪。
第一个约束是签名膨胀的链上经济学
XRP的抗量子签名从105字节跃升至3,732字节,以太坊的leanXMSS从96字节膨胀至约3,000字节,比特币后量子签名体积可能达到现有方案的10至100倍。这些数字不是实现细节,它们直接决定了节点的存储成本、区块空间竞争和手续费市场的长期结构。XRP将成本配置给验证者,以太坊试图用零知识聚合压缩数据,比特币则在区块空间约束下尚未确定最终路径——三种配置各有其治理含义。
第二个约束是协调的时间不对称
密码学迁移的困难不在于写出新的签名验证代码,而在于让交易所、托管方、硬件钱包、闪电网络节点和普通用户在同一时间窗口内完成切换。Heilman给出的“七年”估计中,两年半用于提案审查与测试,其余数年用于生态升级;以太坊的路线图则承认钱包和应用迁移可能超越基础层升级的节奏。量子威胁的紧迫性如果突然上升,生态协调速度能否同步加速,是一个没有历史先例可循的问题。
第三个约束是威胁评估本身的分歧
2026年3月Google量子AI团队的一篇论文估计,约1,200个逻辑量子比特即可在理论层面构成对256位椭圆曲线密码学的威胁,并构建了可在约9分钟内从比特币公钥推导私钥的量子电路。
但另一类分析指出,当前量子硬件仍以数千个含噪物理量子比特运行,逻辑量子比特需要大量物理量子比特纠错,现有算力距离稳定执行密码学攻击仍有明显差距,缺乏证据表明相关能力会在未来十年内成为现实。
这两种判断并不必然矛盾:前者描述的是理论资源下限的下降速度,后者描述的是工程实现与稳定性之间的距离。对于持有长期资产的用户而言,有意义的信息不是选择相信哪一端,而是理解各链已经将多少资源锁定在迁移路径上——XRP的25.5万美元审计预算、比特币的七年协调窗口、以太坊的2029年目标,都是对这一不确定性的制度化回应。
1、XRP的抗量子方案会让普通用户转账费用上涨吗?
不会。XRPLedger基金会明确保持基础交易费用不变,额外存储由验证节点承担。抗量子签名占用3,732字节,普通支付仅105字节,存储增量落在节点基础设施一侧。但由于XRP费用被销毁而非支付给验证者,节点没有添加收入覆盖这部分成本,长期是否影响验证者参与意愿,仍需主网观察。
2、比特币的BIP-360能完全消除量子威胁吗?
不能完全消除。BIP-360通过P2MR输出类型隐藏公钥,主要防御针对长期静默地址的长期攻击。它无法防御交易广播期间的短时攻击;后者需要在tapscript中直接引入后量子签名,而后量子签名体积比现有方案大10至100倍,涉及区块空间和验证成本的取舍。该提案目前仍处于草案阶段,主链尚未激活。
3、以太坊为什么选择2029年这个时间点?
以太坊基金会的路线图与Google、Cloudflare、Microsoft提出的2029年后量子迁移目标基本对齐,同时以“Q-day”最早2030年出现作为规划假设。基金会明确表示至少在2027年1月前不调整时间表,此后引入外部专家重新评估。2029年是工程规划目标,而非对量子威胁到来时间的精确预测。
4、Algorand已经用了后量子签名,是否意味着它比比特币和以太坊更安全?
需要区分“已部署”与“全覆盖”。Algorand自2022年起用Falcon签名生成状态证明,2025年11月完成首笔后量子交易,截至2026年9月主网后量子签名交易超过50万笔。但标准账户仍使用Ed25519,共识机制的后量子替换尚未完成。它的意义在于证明技术路径可行,而非提供完整的网络安全结论。
5、普通持有者现在需要做什么?
不需要立即操作,但需要关注两条信息:所使用钱包和托管方是否公布了后量子迁移支持计划,以及所持有资产所在链的迁移是否进入主网激活阶段。量子威胁的时间判断存在显着分歧,但密码学迁移的协调周期以年为单位。提前识别托管方和链上工具的迁移进度,比基于短期价格波动做仓位调整更接近这一风险的实际传导路径。
截至2026年11月12日,没有任何一条主流区块链实现了实时、全网范围的量子防护。XRP给出了一套费用结构清晰但将存储成本配置给验证者的可选方案;比特币在最小干预哲学下推进BIP-360,但主链激活时间和短时攻击防御仍是开放问题;以太坊将后量子保护嵌入系统级路线图,代价是更高的工程复杂度与生态协调需求。
Algorand的先行部署说明技术可行性存在,但也划出了从局部可用到全网覆盖之间的真实距离。量子计算对区块链的考验,最终不是某一条链能否写出抗量子签名,而是整个生态能否在密码学假设仍然成立的时间窗口内,完成一场涉及节点运营者、钱包、托管方和用户的协调迁移。在这个意义上,迁移本身比威胁时间表更值得持续观察。
到此这篇关于量子计算真能破解比特币吗?BTC、ETH、XRP抗量子方案解析的文章就介绍到这了,更多相关量子算力来袭内容请搜索中币网以前的文章或继续浏览下面的相关文章。
复制本文链接
资讯文章中币网所有,未经允许不得转载。
BTC·12小时前
BTC·12小时前

本专题是比特币入门系列合集,收录多篇科普文章。从比特币起源、底层原理讲起,介绍比特币相关交易知识,梳理比特币诞生至今的价格历史与重大事件,适合零基础读者系统学习比特币相关知识。
BTC · 2026-11-03 18:20
BTC · 2026-11-03 13:15
BTC · 2026-10-30 16:51
BTC · 2026-10-20 11:01
BTC · 2026-10-20 10:12
BTC · 2026-09-23 10:53
BTC · 2026-09-23 10:52