星期四 · 2026年10月22日
16:33:05
作者:辣辣辣条 更新时间:2026-10-22 15:33
Railway是开发者用来上线网站和应用的云平台,有人非法访问了保存密钥的地方。平台紧急停止发布新应用,提醒大家赶紧换掉所有API、数据库密钥。拿到密钥的人可以调用AI接口、云服务器和支付服务。这轮攻击瞄准AI基础设施,攻击成本很低,风险不容小看。Railway是开发者用来上线网站和应用的云平台,有人非法访问了保存密钥的地方。平台紧急停止发布新应用,提醒大家赶紧换掉所有API、数据库密钥。拿到密钥的人可以调用AI接口、云服务器和支付服务。这轮攻击瞄准AI基础设施,攻击成本很低,风险不容小看。下面小编简单梳理Railway安全事件带来的开发平台安全警示
在发现未经批准的方可能已访问客户环境变量后,Railway于周三停止了所有部署。
云平台已指示所有用户立即轮换存储的密钥。
Railway在10月21日发布的安全披露中表示,其于周三上午检测到存储客户环境变量的系统中存在“异常活动”。
这些变量保存了应用运行所需的设置和密钥。通常包括API密钥、数据库凭证和注册表凭证。
Railway自身的账户对影响范围持谨慎态度。披露文件指出,入侵者“可能已访问加密的环境变量,并获取其中部分变量的解密内容。”
该公司表示,初步分析表明只有少数用户可能受到影响。审查工作仍在进行中,所有人都应假设自己的信息已泄露。
今年1月,Railway宣布该平台拥有200万开发者和数万家企业客户,涵盖从小型商店到财富500强企业的各类规模。
部署服务已暂停,包括面向企业客户的部署。该公司就此次中断向客户致歉,并表示在构建服务恢复之前,客户将无法部署其应用的新版本。
Railway在客户API密钥可能被盗后暂停部署。
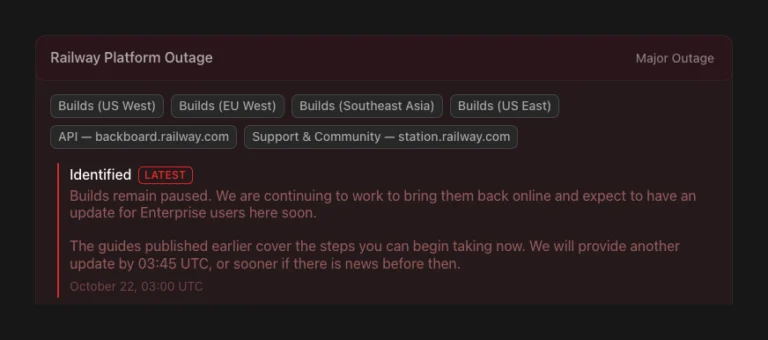
Railway的状态页面显示,截至2026年10月22日UTC时间凌晨3点,构建仍处于暂停状态。
此前,Railway曾规划了分阶段重启计划,企业版工作区将率先恢复,随后依次是Pro、Hobby、Free和Trial计划。
Railway要求用户立即轮换平台上的每个环境变量,例如API密钥和私有注册表凭据。接下来是仔细检查服务日志,查找任何异常情况。
一旦确认受影响账户,Railway将发送直接电子邮件通知。Railway还在轮换所有Railway存储桶的凭据,新凭据会自动出现在仪表板中。
作为缓解措施的一部分,Railway还通过使OAuth会话失效的方式注销了一些用户。此次中断也影响了其API、仪表板和位于station.railway.com的支持网站。
10月22日,Railway发布了指南,鼓励用户监控其系统是否存在针对Google Cloud和Amazon Web Services的任何异常访问尝试。此外,还有关于OpenAI、Anthropic、Grok、Open Router和Stripe异常使用的指南,以便确保泄露的密钥可能超出Railway的环境范围。
在GoogleCloud指南中,建议用户使暴露的服务账号密钥失效,并审查Cloud Audit Logs以查找任何未经授权的操作。
通知指出,Railway认为此次入侵是“近期针对平台公司的一系列攻击的一部分,其目标是破坏AI推理提供商”。
据Railway称,该公司敦促所有上游提供商使所有密钥失效。AI推理提供商负责代表其他组织运行AI模型。
Cryptopolitan报道称,8名受害者披露,共有17,286个DOT因未授权访问被转移,且Fearless Wallet浏览器扩展程序将Polkadot用户的私钥发送给了攻击者的服务器。
安全专家报告称,使用廉价的AI工具即可实现以前只有国家级资源才能完成的入侵行为。一名入侵者每次攻击花费约50美元。
复制本文链接
快讯文章中币网所有,未经允许不得转载。
新闻 · 2026-09-22 15:53
新闻 · 2026-09-22 15:53
新闻 · 2026-09-22 15:53
新闻 · 2026-09-22 15:53
新闻 · 2026-09-22 15:52
新闻 · 2026-09-22 15:52