星期四 · 2026年10月01日
00:58:31
作者:海带 更新时间:2026-09-30 13:56
你能在不透露密码的情况下,证明自己知道密码吗?在Web3世界里,零知识证明(ZKP)正在让这种“既证明、又不泄露”的能力成为现实。它既解决了区块链透明性与隐私之间的矛盾,也为更安全、更可扩展的应用铺平道路:从隐私转账、身份验证,到由zk-SNARKs和zk-STARKs支持的链上应用,再到L1与L2 zk-rollups的扩容方案,ZKP正逐渐成为新一代区块链基础设施的关键拼图。你能在不透露密码的情况下,证明自己知道密码吗?在Web3世界里,零知识证明(ZKP)正在让这种“既证明、又不泄露”的能力成为现实。它既解决了区块链透明性与隐私之间的矛盾,也为更安全、更可扩展的应用铺平道路:从隐私转账、身份验证,到由zk-SNARKs和zk-STARKs支持的链上应用,再到L1与L2 zk-rollups的扩容方案,ZKP正逐渐成为新一代区块链基础设施的关键拼图。接下来,小编将为大家带来ZKP原理、应用与区块链技术解析。
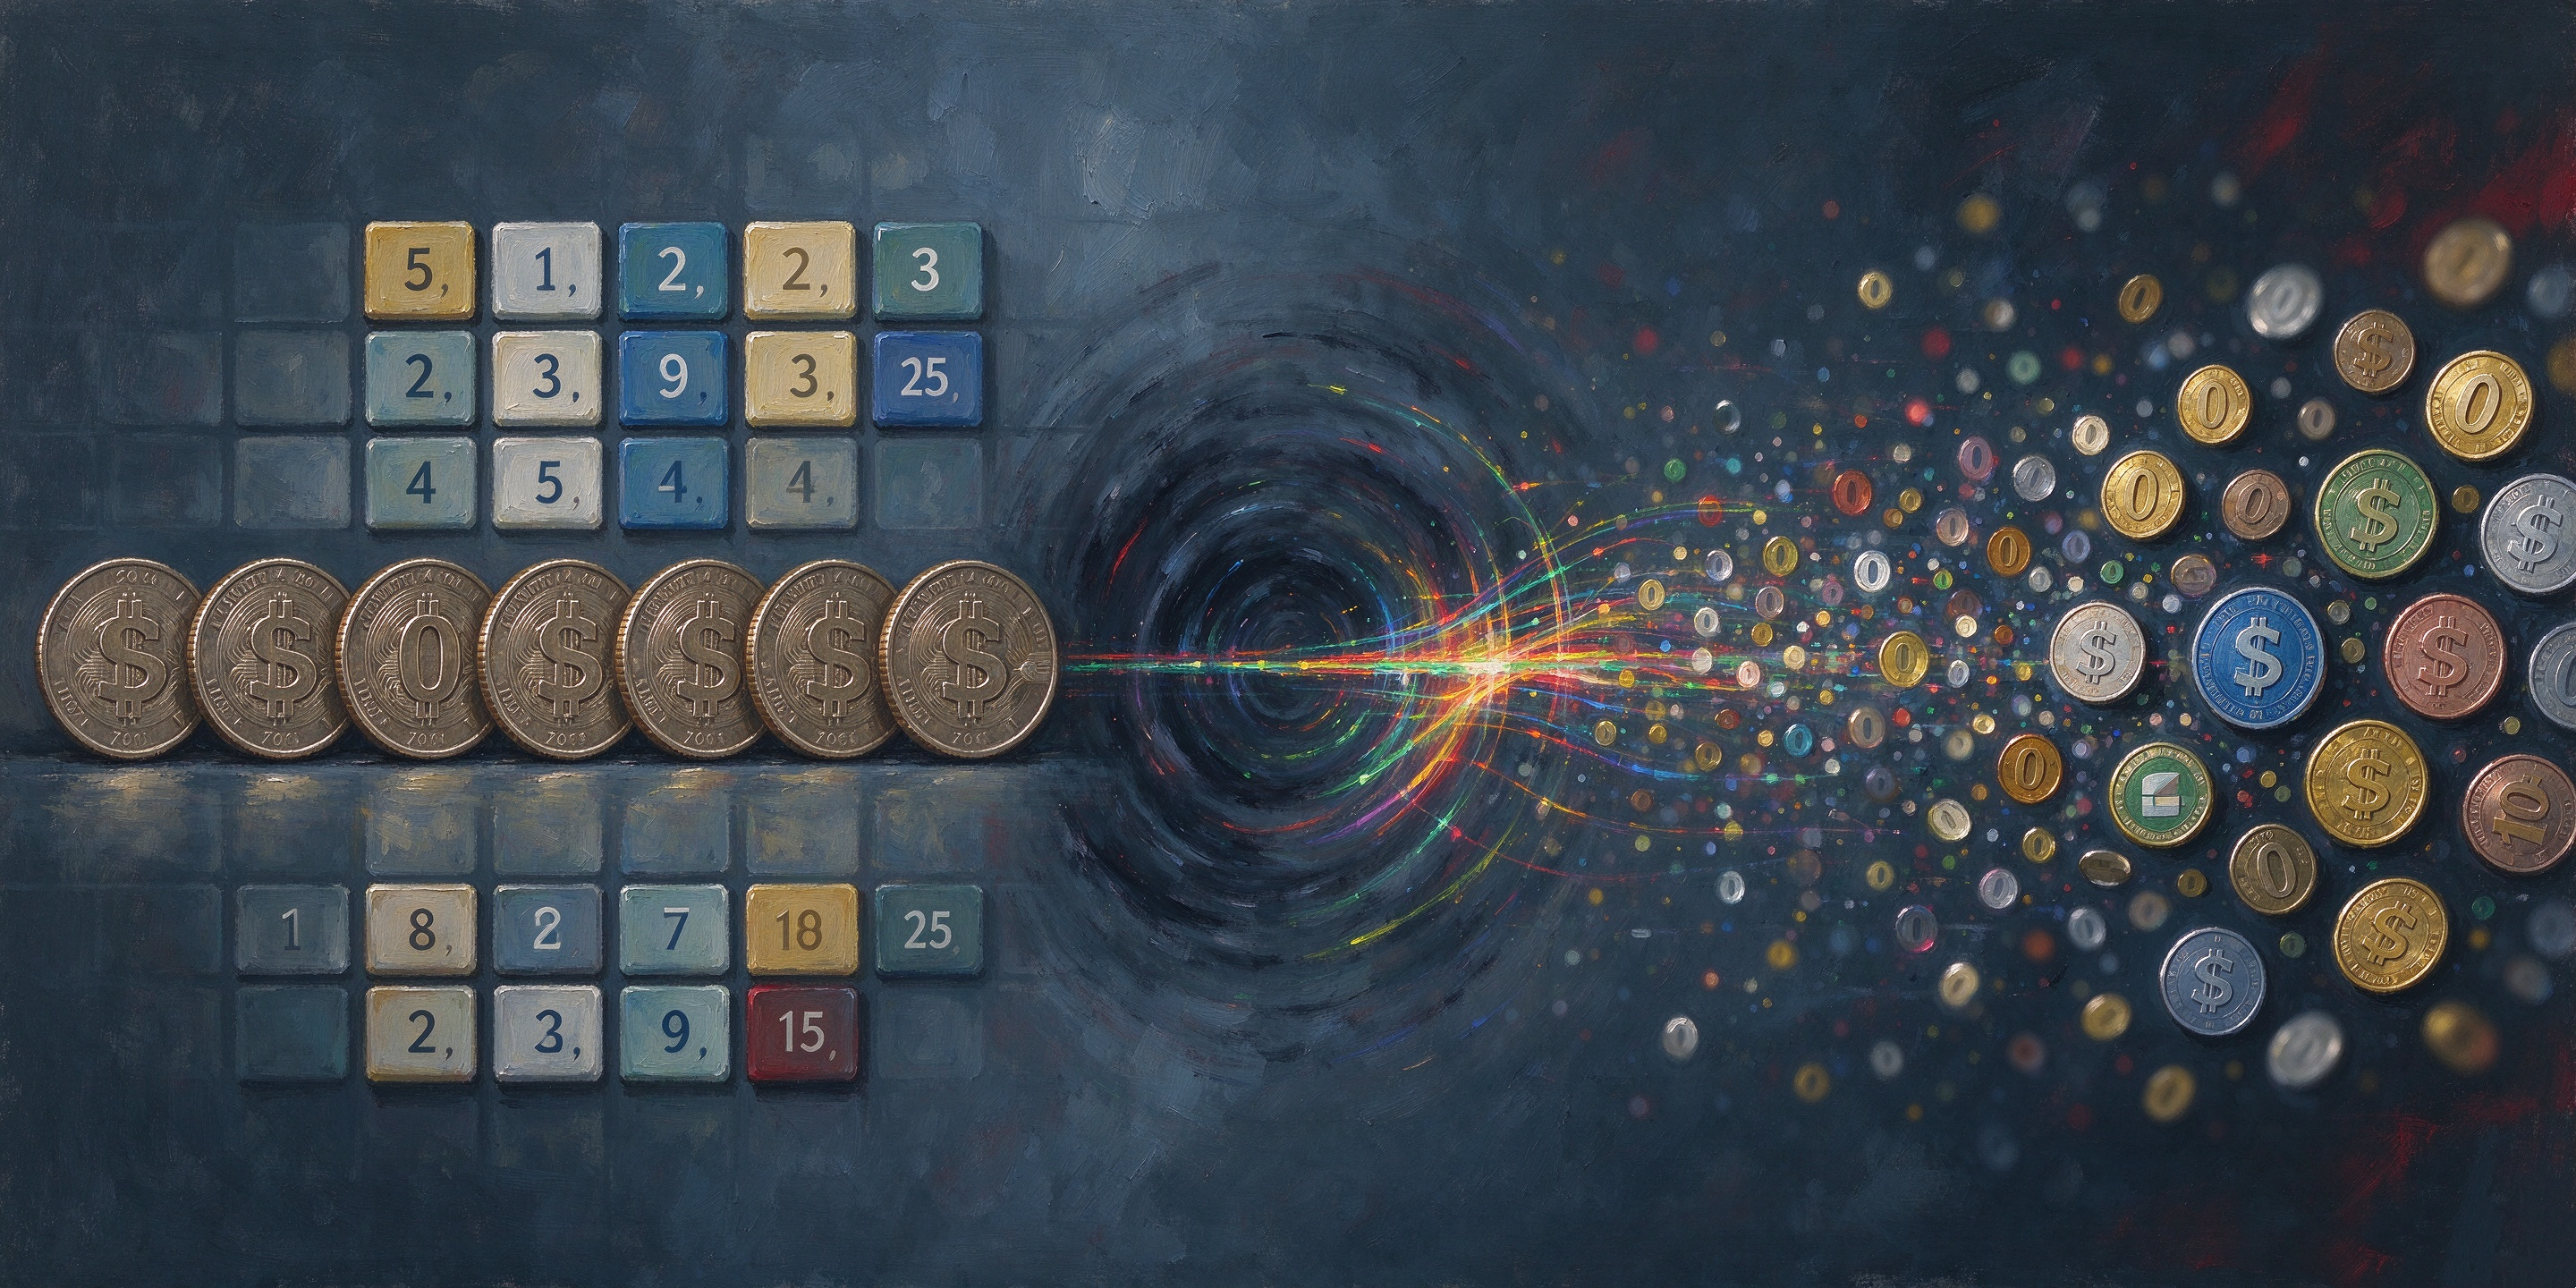
零知识证明(ZKP)是一种引人入胜的密码学形式,它被用来以以前无法想象的方式使互联网更加私密和透明。
更具体地说,ZKP允许用户(证明者)向另一个人(验证者)证明他们知道一个“秘密”(例如:密码、私钥、账户余额),而无需实际向任何人透露该秘密的内容。换句话说,ZKP可以让你在不泄露密码的情况下证明自己知道密码。
这种独特的功能解决了现有的数字隐私问题,同时开启了全新的可能性。结果,尽管zkP最初是一项利基技术;它们已成为许多web3应用进程和区块链的基础元素。
ZKP改变了整个数字世界的游戏规则,尤其是在去中心化信任和数据完整性至关重要的web3环境中。在数据传输量持续增加以及对数据泄露和第三方利用的担忧的世界中尤其如此。
zkP的主要优势包括:
ZKP的有效性在于其三个基本特性:完整性、合理性和零知识。
完整性确保了如果证明者的说法属实,则验证者将予以确认。合理性意味着,如果声明是错误的,那么任何欺骗手段都无法说服核查者。最后,零知识可确保验证者除了主张是对还是假外,对证明者一无所知。
这三个特性支撑了zkP的工作原理,通常涉及:
这个过程涉及复杂的数学技术,这使得证明者几乎不可能伪造对这个秘密的了解。即使证明者试图用虚假的证据欺骗验证者,在不知道秘密的情况下成功做到这一点的可能性基本上为零。
1985年,零知识证明首次由麻省理工学院(MIT)通过一篇奠基性论文正式引入学术界。研究者Shafi Goldwasser和Silvio Micali首次从数学角度证明:可以在不公开数字本身或任何相关信息的情况下,证明某个数字具有某项特性。
这项研究不仅构建了零知识协议的理论基础,还提出了关键发现:证明者与验证者之间的交互可被优化,从而极大降低证明某一命题所需的信息量。这一成果为之后几十年更高效、安全的加密系统奠定了基础。
此后,零知识证明理论不断发展,越来越多学者推动其在现代计算系统中的完善和实际应用。
大多数ZKP属于以下两类之一:交互式零知识证明(IZK证明)和非交互式零知识证明(NIZK证明)。
IZK证明需要证明者和验证者之间的实时交互,这使得它们对区块链应用进程不太实用。另一方面,NizkS让证明者生成一个单一的证据,任何拥有正确ZKP协议的人都可以验证——这在去中心化系统中特别有用。而且,由于它们可以显着降低通信开销并且可以在链上存储和验证,因此Nizks通常比iZK更有效率和可扩展性。
在web3中,NIZK证明支持两种流行的ZKP形式:zk-SNARKS(零知识简洁的非交互式知识论证)和zk-STARKS(零知识可扩展的透明知识论证)。虽然两者都是密码学证明,允许证明者在不透露秘密的情况下向验证者确认他们拥有秘密,但它们有一些关键区别:
zk-SNARK和zk-Starks都被用来为各种注重隐私的协议提供支持。这包括去中心化身份系统、投票系统、隐私币,甚至整个区块链网络。
越来越多的区块链网络正在将ZKP的aspects纳入其内核设计。这包括像AlephZero和MinaProtocol这样的第一层(layer1)区块链,以及像StarkNet和zkSync这样的第二层(layer2)链。
大多数L2ZKP链都被视为ZKRollup——利用ZKP来验证链下交易的扩展解决方案。然后,ZK汇总在链上发布单一证据,确保所有批量交易均有效。这种方法以最少的链上数据提供强大的加密安全性和快速的确定性。
传统汇总,例如乐观汇总,采用不同的方法。他们假设交易是有效的,并使用欺诈证明来处理争议,这可能会减缓他们的验证过程。最重要的是,传统的汇总往往会在链上发布更多的交易数据,从而导致更高的成本和主链上的负载增加。
要取得成功,web3必须平衡隐私和透明度。尽管解决棘手问题的“灵丹妙药”解决方案很少,但零知识证明可能是一个例外,因为它们能够优雅而有效地解决两个经常相互冲突的优先事项。
因此,ZKP正迅速成为当今区块链生态系统的基石。随着隐私问题继续在加密领域及其他领域引起反响,ZKPs独特的隐私、安全性和效率融合将有助于实现下一代安全、可扩展的web3产品。
1、什么是·Zero-Knowledge Proofs(零知识证明)?其基本原理是什么?
Zero-Knowledge Proofs是一种密码学技术,使证明者可在不泄露底层信息的情况下,向验证者证明某一主张为真。该技术通过复杂数学结构保障隐私,同时在区块链交易中实现安全与高效。
2、零知识证明有哪些实际应用?在区块链和密码学领域如何应用?
零知识证明可实现私密交易和智能合约验证,无需公开具体细节。zk-SNARK和zk-STARK支持匿名交易、储备证明及二层解决方案,在提升安全性、降低金融欺诈同时保持高效。
3、零知识证明如何保护隐私?为什么能在不泄露信息的情况下证明事实?
零知识证明允许验证断言真实性,无需公开具体细节。证明者证明自己拥有某项秘密,仅确认其有效性。在区块链场景中,该技术可保护交易细节,如只证明余额充足而不公开实际金额。
4、零知识证明与数字签名有何区别?各自优势是什么?
零知识证明侧重在不公开细节情况下验证信息,数字签名则用于证明签名者身份。零知识证明注重隐私保护,数字签名则强调真实性验证。
5、实现零知识证明需具备哪些数学基础?常见的ZKP协议有哪些(如zk-SNARK、zk-STARK)?
需具备扎实的密码学和数论基础。常见ZKP协议有zk-SNARK(结构紧凑、gas费低)和zk-STARK(透明且可扩展),二者均可在不暴露敏感数据的前提下实现验证。
6、零知识证明存在哪些安全风险和局限?实际应用需注意哪些问题?
零知识证明可能面临协议漏洞和计算负载等风险。实际部署时,应确保参数安全生成,关注性能影响,并配置稳健的信任机制,保障系统安全运行。
到此这篇关于什么是零知识证明?ZKP原理、应用与区块链技术解析的文章就介绍到这了,更多相关零知识证明详细介绍内容请搜索中币网以前的文章或继续浏览下面的相关文章。
复制本文链接
快讯文章中币网所有,未经允许不得转载。
教程·9小时前
教程 · 2026-09-22 15:53
教程 · 2026-09-22 15:53